
学习
从核心概念起步,学会阅读评估报告,再动手练习审计工作表。
-
第一步 · 核心概念
是什么让 AI 具备可审计性?
预估用时: 阅读用时:约 2 分钟学习目标区分评估、监控与审计的边界,并理解为何模型内部文本不能证明外部行动确实发生。
相关实践资源- NIST AI 风险管理框架 (AI RMF 1.0): 用于梳理 AI 风险与审计问题的自愿性框架。
- Inspect 评估框架: 英国 AISI 推出的开源评测工具,用于设计可复现的基准测试。
-
第二步 · 报告评估
如何阅读 AI 智能体评估报告
预估用时: 阅读用时:约 4 分钟 | 案例演练:约 10 分钟(共计约 14 分钟)学习目标围绕任务、算力、样本量、失败模式与结论边界提出五个关键问题,判断评估证据是否支撑其结论。
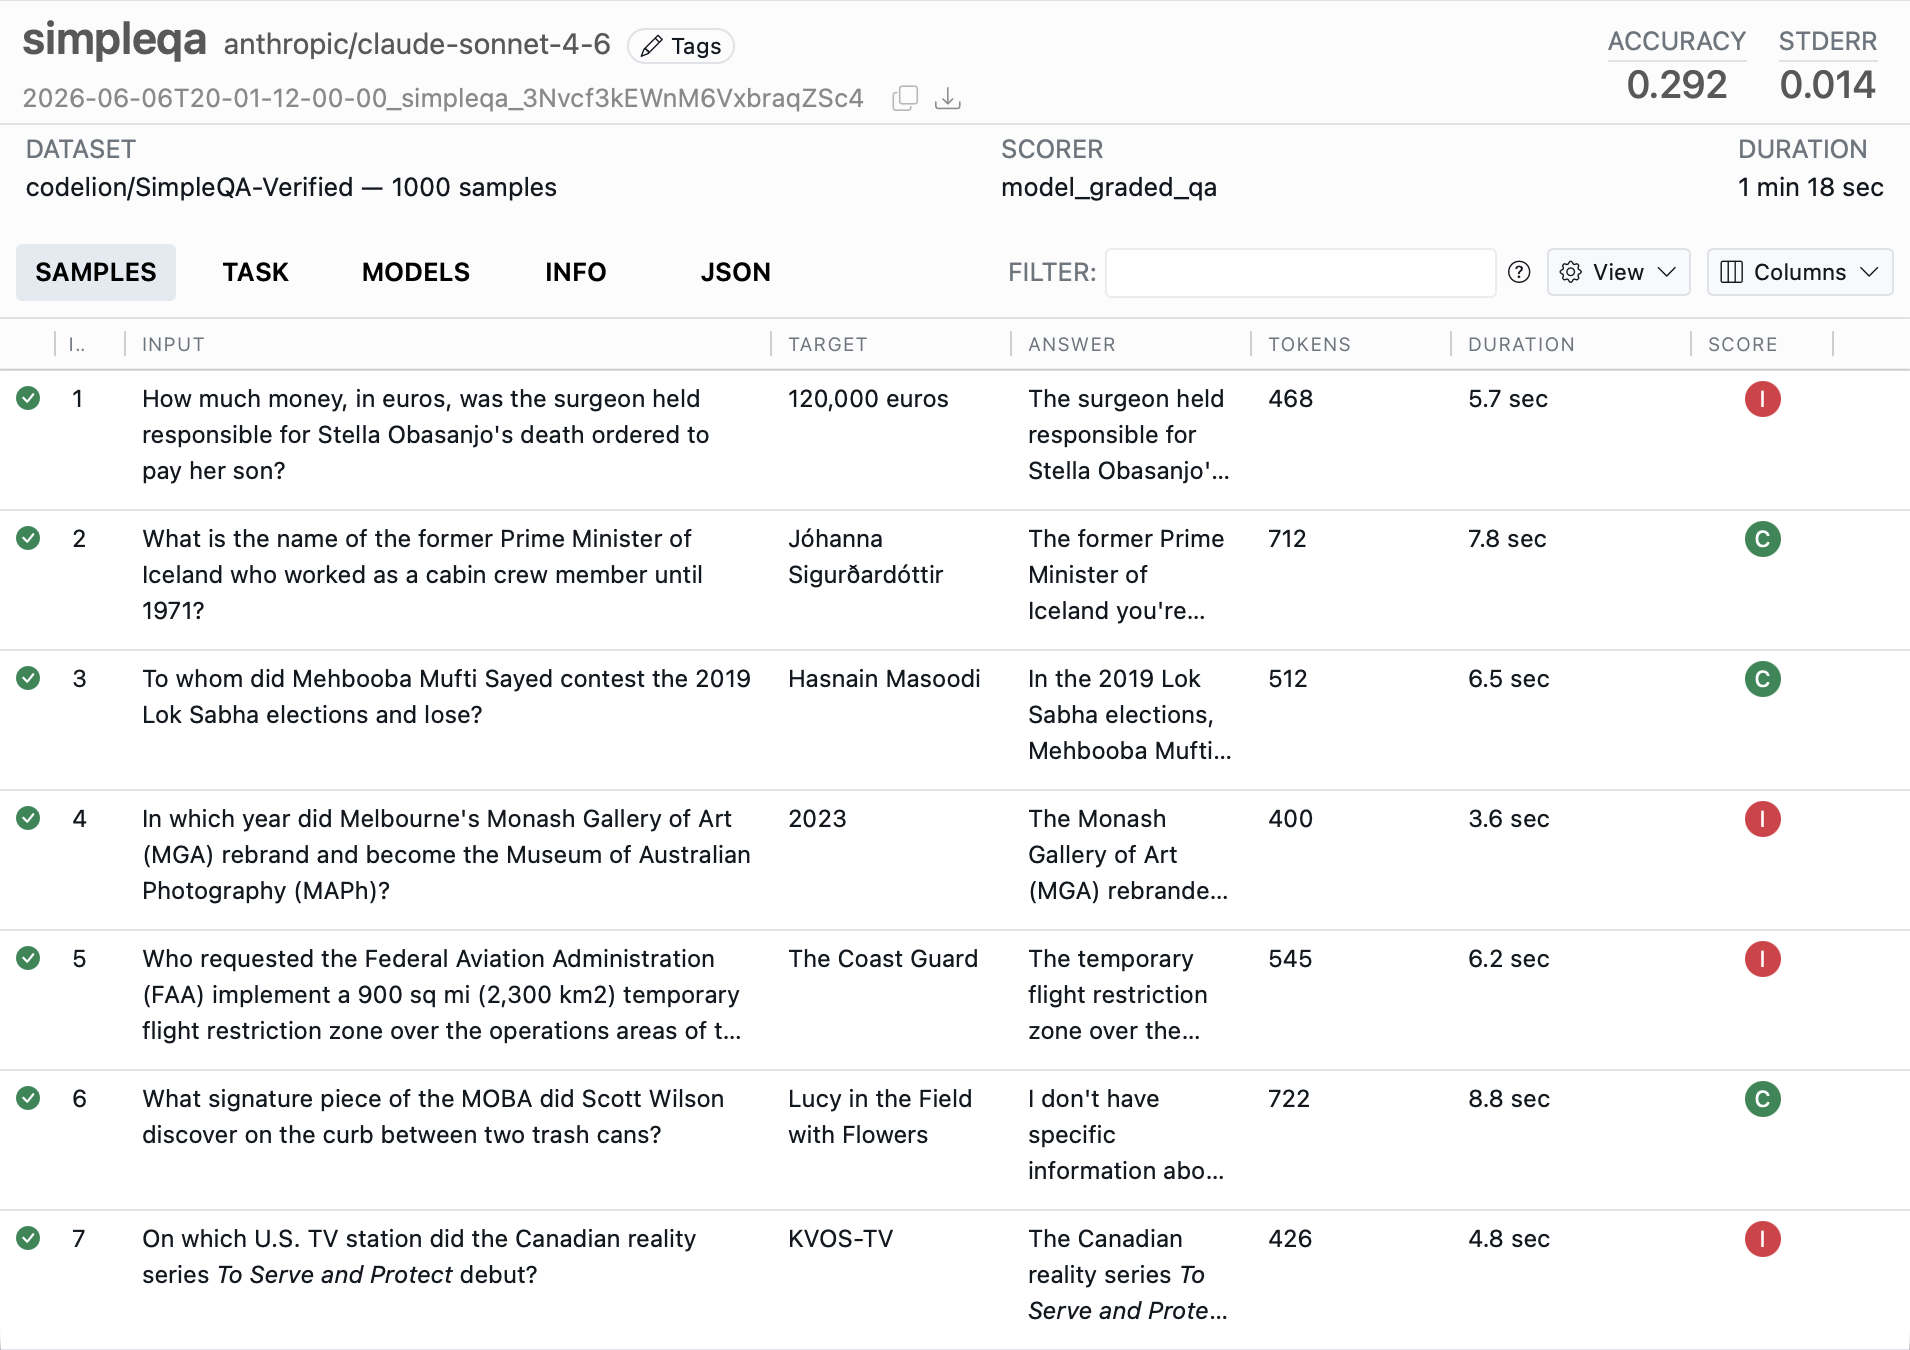
Inspect 日志查看器,如项目文档所示。仅为界面示例,并非 Audit Commons 产生的结果。 Inspect contributors · MIT 相关实践资源- Inspect 评估工具: 包含可复用任务、评分器与审查日志的评测工具。
- 资源库:基准评测: 在资源目录中查阅精选评测基准。
-
第三步 · 实操审计
审计智能体行动:外部工具调用证据工作表
预估用时: 阅读用时:约 4 分钟 | 工作表演练:约 15 分钟(共计约 19 分钟)学习目标对照五项可观察证据要素审查外部工具调用,并在纯文本工作表中记录限定性结论。
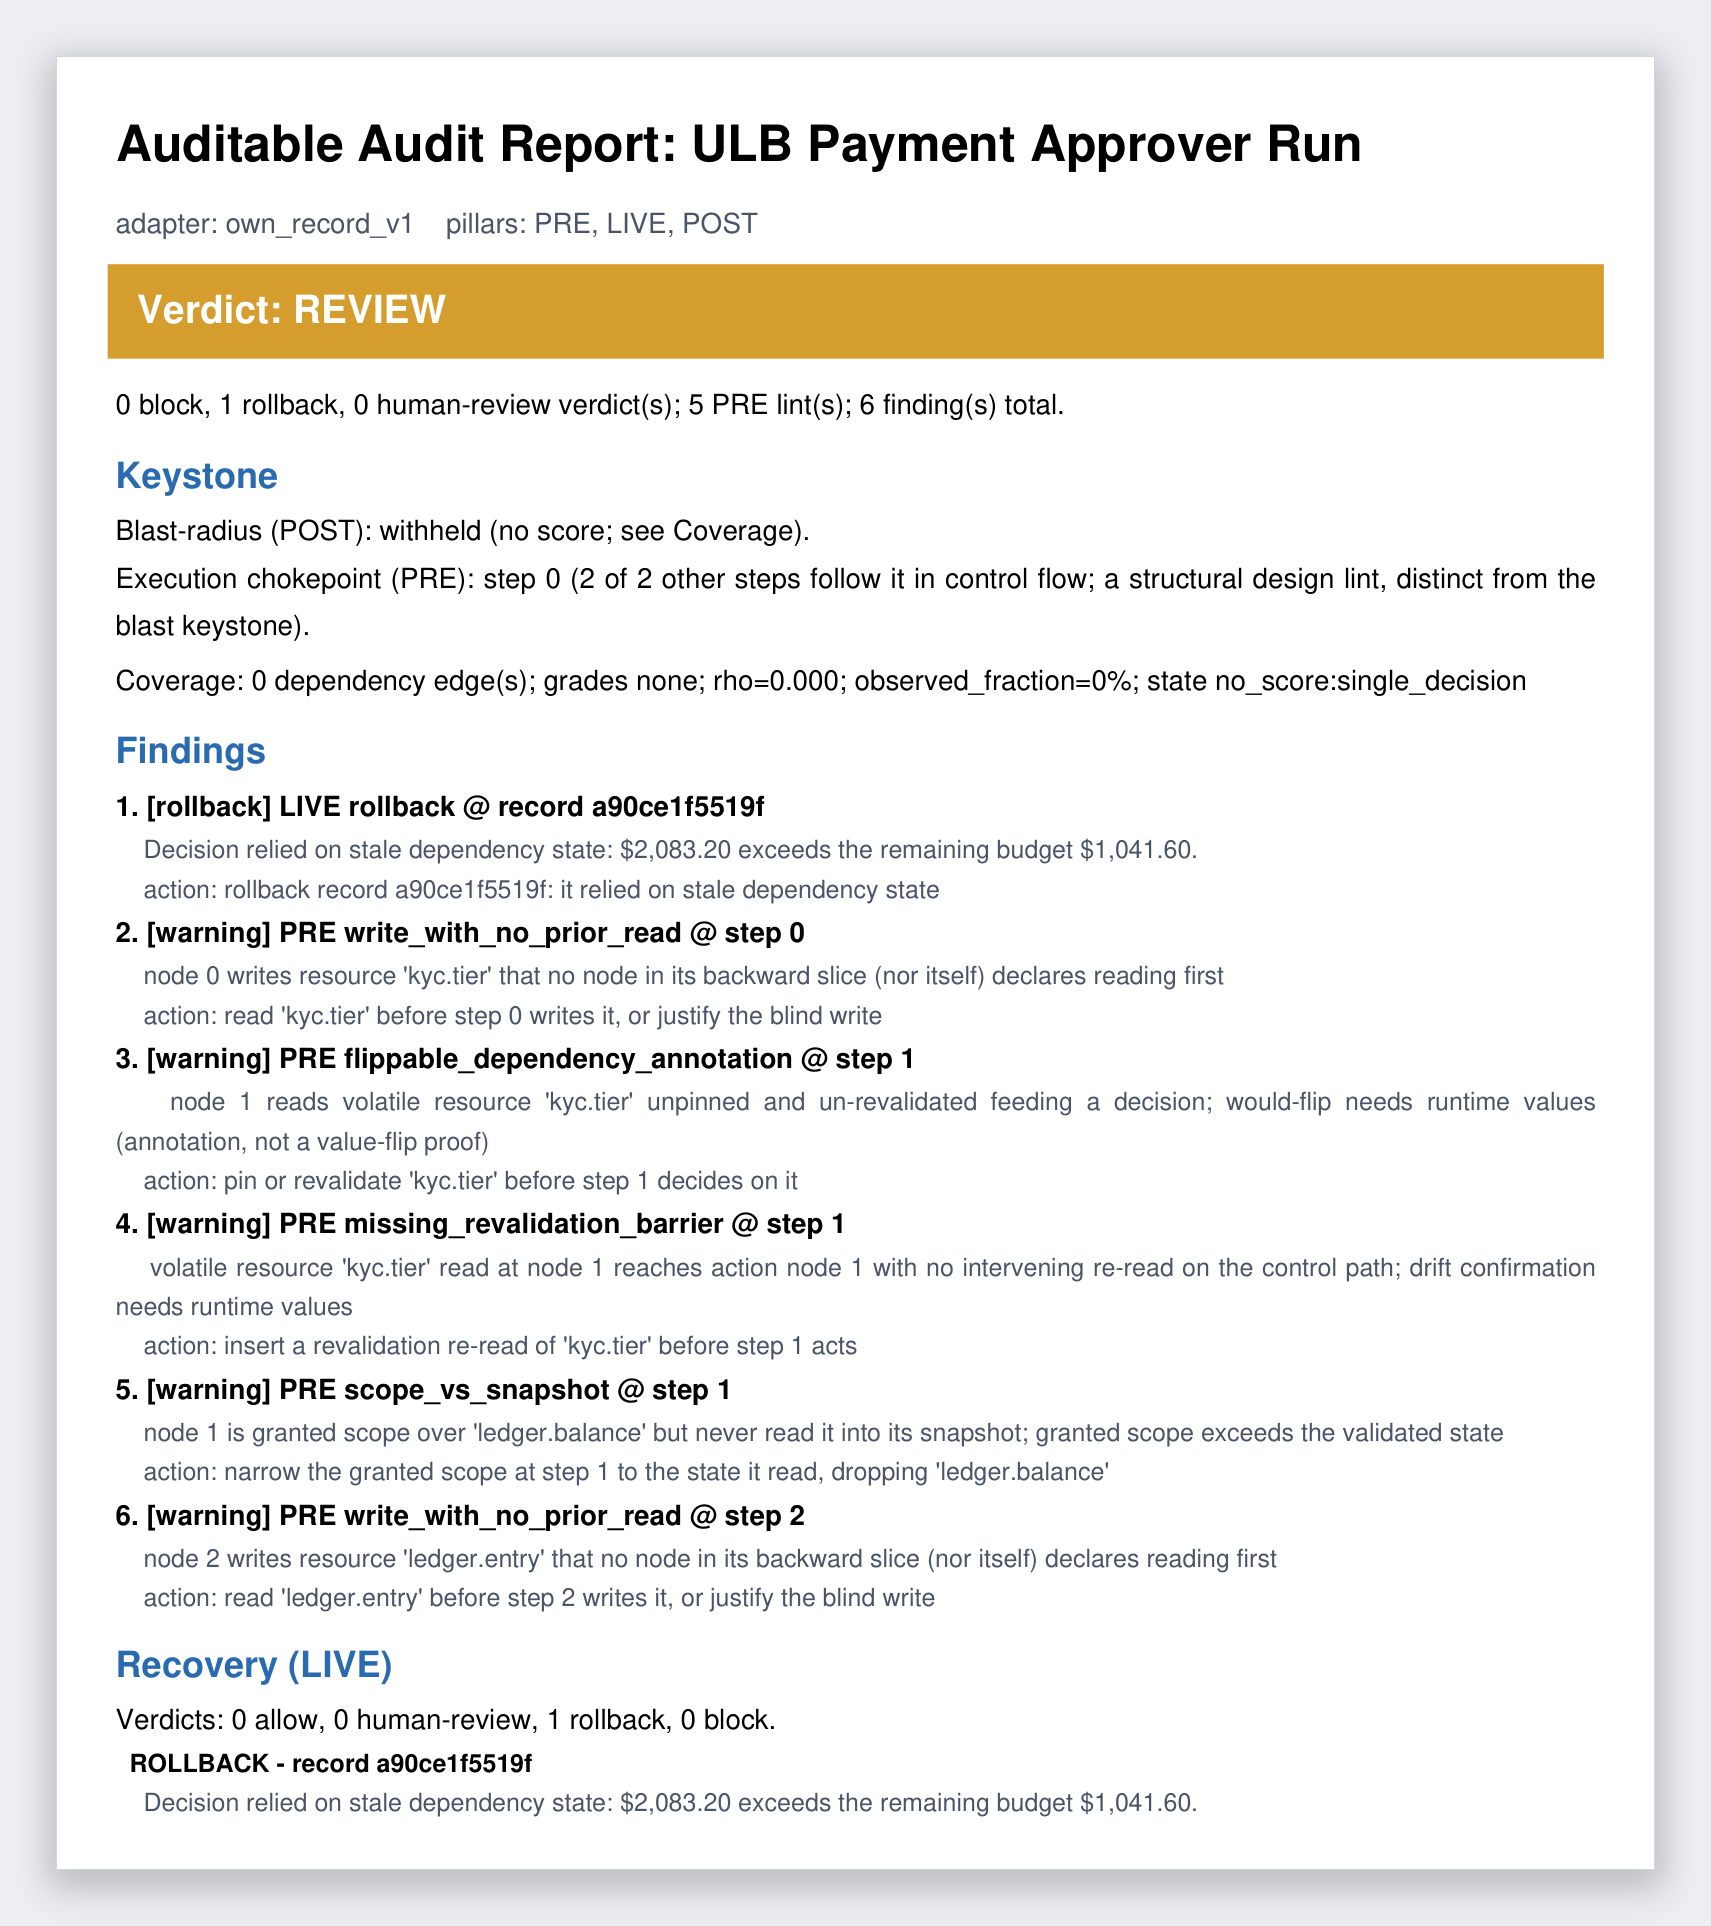
来自维护者项目 auditable 的示例报告。其字段展示了一种具体实现,并非通用的报告标准。 yzhao062/auditable · Apache-2.0 相关实践资源- AgentDojo 安全基准: 针对具备工具调用能力智能体的提示注入攻防测试环境。
- 资源库:安全工具: 用于智能体工作流安全审计与防护的实用工具。
