
Anthropic 报告的内容
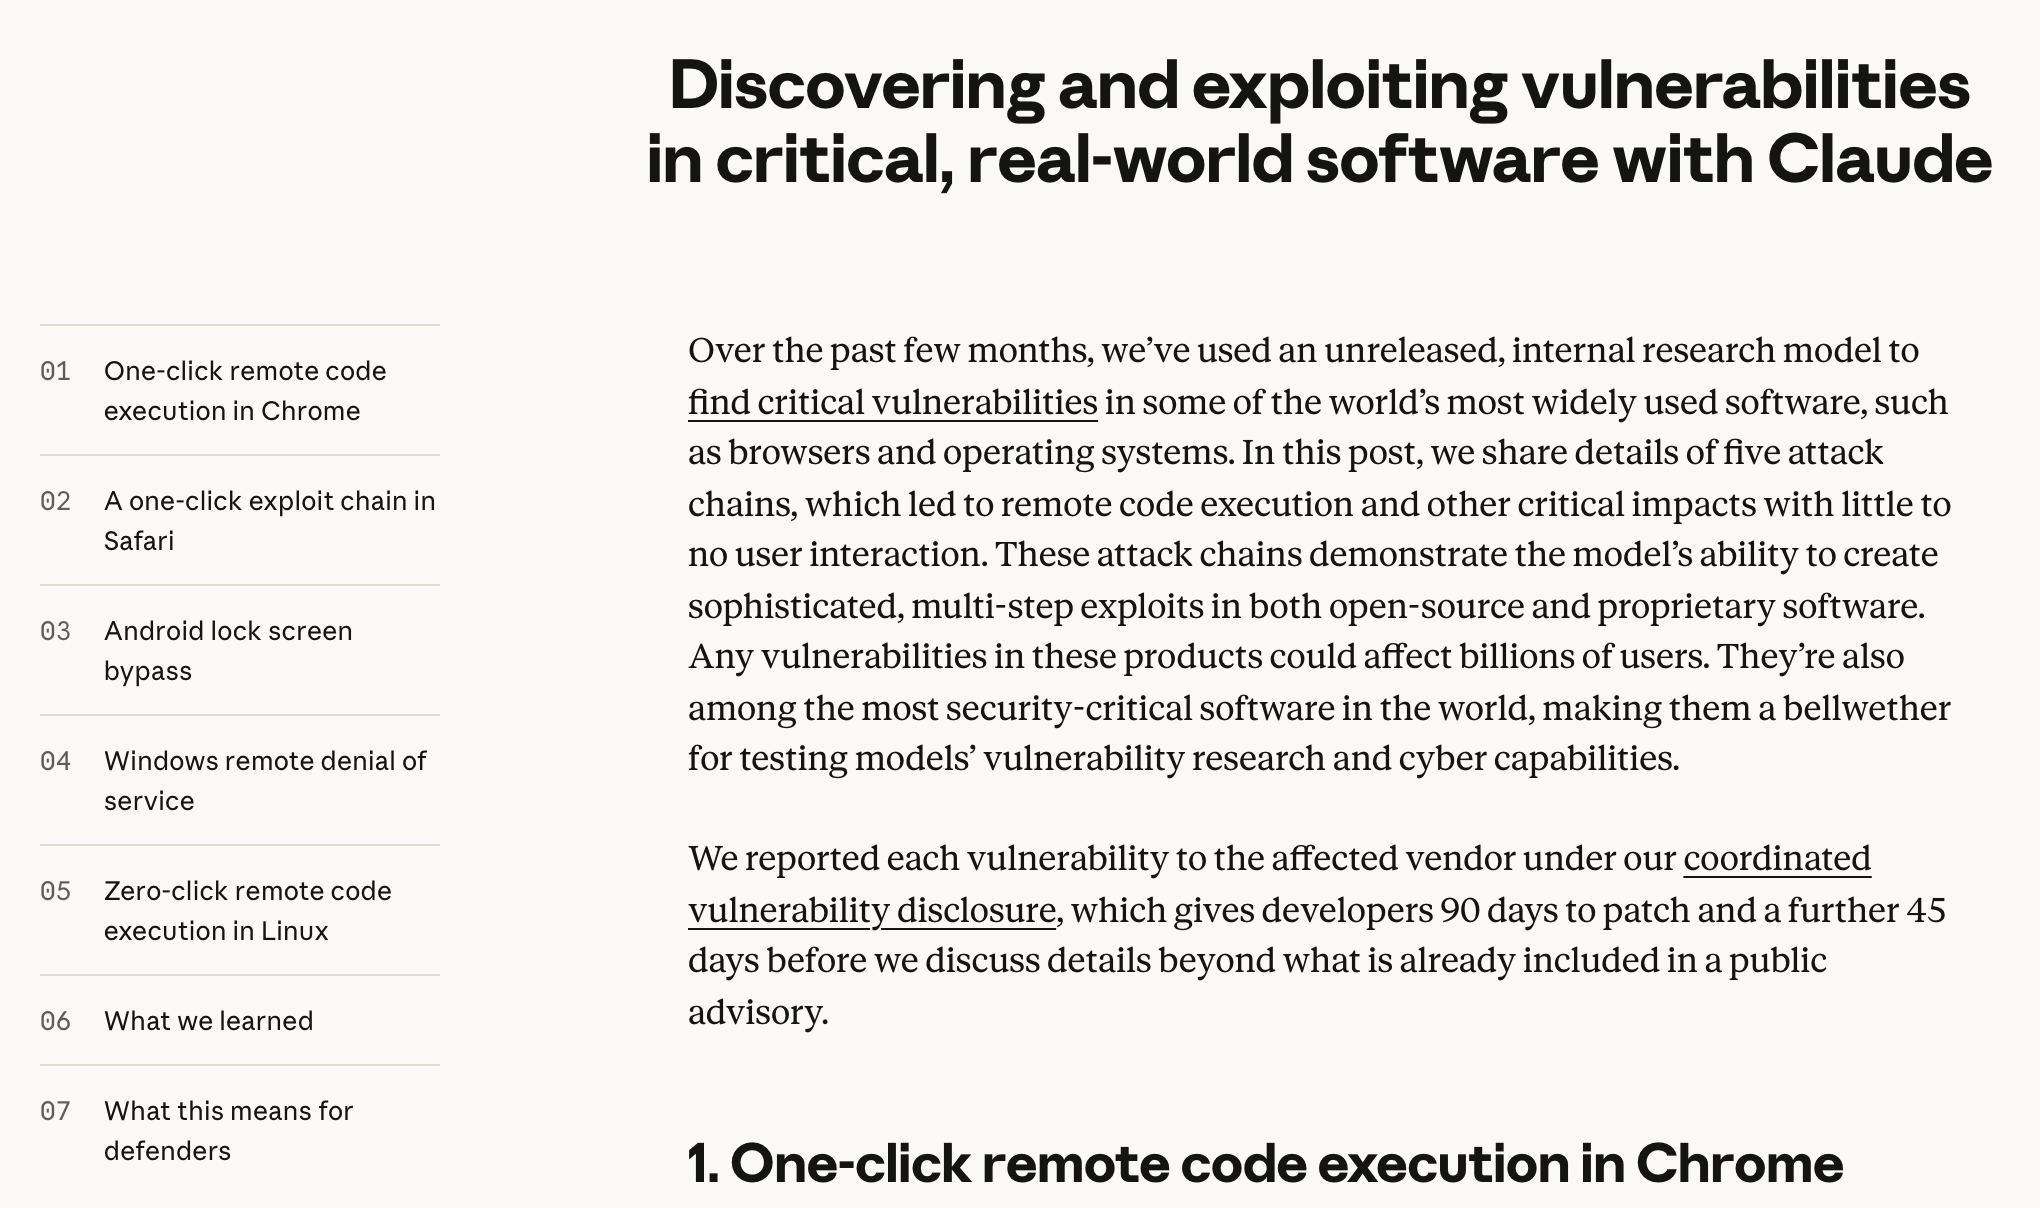
2026年10月27日,Anthropic 前沿红队(Frontier Red Team)介绍了五条攻击链,均由一款未发布的内部研究模型针对 Chrome、Safari、Pixel 9 上的 Android、Windows 和 Linux 内核构建。所述影响包括一次点击即可执行代码、从锁定的手机中读取数据,以及远程使服务器崩溃。Anthropic 称模型是在“初始提示之后”写出各个漏洞利用程序的,但没有量化人员参与程度、运行次数或未通过核验的发现,也没有说明是哪一款模型。本文略去技术细节。
披露与厂商记录
Anthropic 称每个漏洞都按其协调漏洞披露政策报告,该政策给厂商90天修补,之后再过45天才会公开更多细节。我们核查的厂商记录将功劳归于 Anthropic 研究人员:
- Microsoft 关于 CVE-2026-33096 的条目(一项4月14日发布的拒绝服务修复)致谢一名 Anthropic 研究人员和 Calif.io“借助 Claude”完成的发现,同时致谢两个 Microsoft 团队。
- Apple 6月29日发布的 iOS 26.5.2 安全说明就一项 WebKit 修复,致谢两名“借助 Claude”的 Anthropic 研究人员。
- CVE-2026-98432 对应的 Linux 内核修复将一名 Anthropic 研究人员列为报告者。
- 9月29日至10月27日的 Chrome 发布说明将数十项严重或高危修复归功于该文的一名贡献者,其中许多标注为“assisted by Claude”(借助 Claude)。我们无法将这些记录与 Anthropic 所说的62个 CVE 对上。
Anthropic 称 Google 已处理 Android 问题,但没有链接任何公告。这些厂商记录的日期从4月延续到10月。
防御建议与证据局限
Anthropic 建议防御方扫描自己的代码,并在拉取请求阶段扫描代码变更。它已发布一个 Claude Code 安全插件,该插件已于10月26日迁移,因此文中原链接已失效。Anthropic 还提到其面向经审核安全团队的网络安全验证计划(Cyber Verification Program)。厂商致谢能证明这些报告促成了修复,但无法核实模型的自主程度、扫描框架或其产出率,文章也没有引用任何对该方法的独立审查。
关注 Audit Commons
在您的阅读器中及时获取最新报道、实践指南与精选资源。